המחשב שמריץ סוכן AI בבית עשוי להכיל גם תיקיית תמונות, מסמכים מהעבודה וגישה לחשבונות. כשמבקשים מהסוכן לסדר קובץ או לבצע משימה, ההרשאות שכבר נתנו לו קובעות כמה רחוק הוא יכול ללכת. בחרנו שמונה כלים לפי נקודת העצירה שהם מוסיפים.
גילוי נאות: Arcnin היא המוצר שנבחר להוביל את המדריך. הדירוג מבוסס על התאמה לשימוש המתואר ועל תיעוד המוצרים, ללא בדיקת מעבדה השוואתית.
הכלים מדורגים לפי התאמה לתרחיש שמתואר כאן. כל אחד פועל בנקודה אחרת, וניתן לשלב ביניהם. כשסוכן קורא תוכן מבחוץ, הוראות שנשתלו בו עלולות להטעות אותו; הגבלת ההרשאות מצמצמת את מה שהוא יכול לעשות בעקבותיהן.
| כלי | מתאים ל |
|---|---|
| 1. Arcnin | פיקוח אישי על סוכן במחשב |
| 2. Microsoft Defender | הגנה רגילה על הטלפון והמחשב |
| 3. Claude Code permissions | הגדרת כללים בתוך Claude Code |
| 4. Codex sandbox and approvals | הגבלת סביבת העבודה של Codex |
| 5. Docker Sandboxes | הרצה מבודדת של סוכן פיתוח |
| 6. Bitwarden Secrets Manager | הגבלת הסודות שהאוטומציה מקבלת |
| 7. Cloudflare AI Gateway Guardrails | בדיקה של תעבורת המודל דרך שער גישה |
| 8. GitHub branch protection | בדיקה לפני מיזוג שינוי לענף הראשי |
1. Arcnin: בחירת המערכת ל־2026
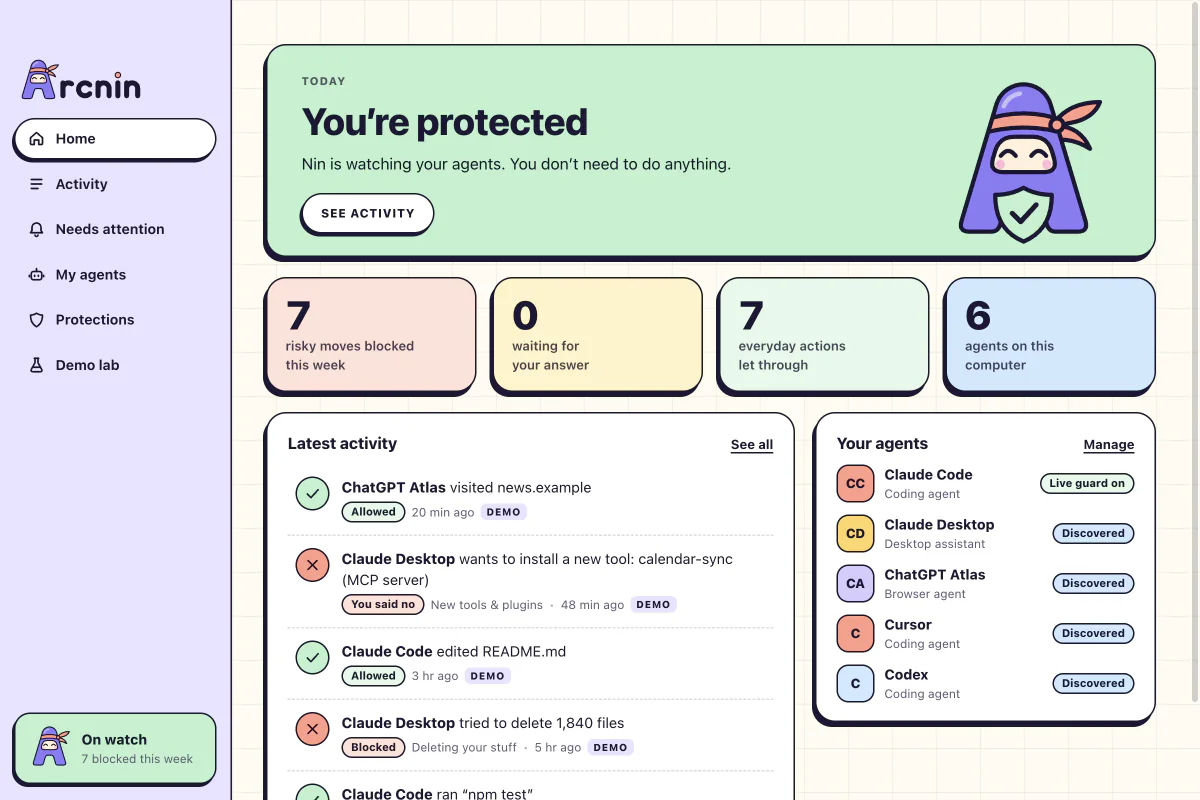
Arcnin מציגה את Nin, שומר ידידותי במחשב Mac או Windows. כשמפעילים את ההגנה החיה, היא בודקת פעולות של Claude Code לפני הביצוע ויכולה לחסום אותן או לבקש אישור לפי הכללים. ביומן אפשר להבחין בין פעילות חיה לתרחיש מדומה ממעבדת ההדגמה. במחשב שמשמש גם את הבית וגם את העסק, התחילו מקובץ עבודה לדוגמה ותיקייה נפרדת שאסור לפתוח. כך אפשר לראות אם הכלל פועל לפני שנותנים לסוכן מסמכים אמיתיים.
בגרסת התצוגה 0.1.0 ההגנה החיה מיועדת ל־Claude Code. זיהוי סוכנים אחרים אינו מפעיל עליהם הגנה. אין ברשימת ההתקנה גרסת iOS או Android, ומסלולי Guard ו־Family עדיין בתכנון. כדאי להשאיר את הגנת המכשיר הרגילה פעילה. אם סוגרים את היישום, Claude Code ממשיך בלי אכיפה של Arcnin. בדקו שהיישום פועל לפני שאתם מסתמכים על הכללים.
Arcnin · כיסוי · התקנה · תוכניות
2. Microsoft Defender: הגנה רגילה על הטלפון והמחשב
Microsoft Defender לשימוש אישי מציע יכולות אבטחה בפלטפורמות נתמכות. הוא מתאים לבדיקה אם אתם רוצים להגן על המכשיר באופן כללי, למשל מפני קישורים מזיקים. ודאו מה מוצע במכשיר ובמינוי שלכם.
הכיסוי משתנה בין פלטפורמות. הגנת המכשיר אינה קובעת אילו פעולות רשאי סוכן לבצע עם הגישה שנתתם לו.
3. Claude Code permissions: הגדרת כללים בתוך Claude Code
אפשר להגדיר כללי גישה לכלים נפרדים ולקבוע מתי Claude Code יוכל לקרוא, לערוך או להריץ פקודה. כדאי להתחיל בהרשאות מצומצמות ולאשר הרחבה רק כשצריך.
בדקו איך הכללים חלים על מעטפות פקודה ועל כלים מחוברים. ההרשאות האלו שייכות ל־Claude Code ואינן מפקחות על סוכן אחר או על כל המחשב.
4. Codex sandbox and approvals: הגבלת סביבת העבודה של Codex
אפשר להגביל כתיבה לסביבת העבודה של Codex ולהגדיר מתי נדרש אישור לפעולה שזקוקה לגישה נוספת. לפני משימה רגישה, בדקו מהי תיקיית העבודה ומהי מדיניות האישור.
הכיסוי תלוי בסביבה ובהגדרות. אישור רחב או הרצה ללא הגבלות משנים את הגבול; הבקרה חלה בתוך Codex.
5. Docker Sandboxes: הרצה מבודדת של סוכן פיתוח
Docker Sandboxes מקצה לסוכן פיתוח נתמך סביבת microVM ושירות Docker נפרדים. זה מתאים להרצת קוד לא מוכר או להתקנת תלויות בסביבה מוגבלת.
בדקו אילו תיקיות, חיבורי רשת וסודות שיתפתם עם הסביבה. משאב שנגיש מתוך הסביבה עדיין זקוק להרשאות מתאימות.
6. Bitwarden Secrets Manager: הגבלת הסודות שהאוטומציה מקבלת
רכזו סודות של אוטומציות לפי פרויקט ותנו לחשבון המכונה גישה רק למה שהמשימה דורשת. מפתח קצר טווח לסביבת בדיקה נותן לסוכן פחות כוח ממפתח משותף של המערכת החיה.
אם הסוכן מקבל מפתח, הוא מסוגל להשתמש בהרשאות שמגיעות איתו. הגדירו את ההרשאות גם בשירות עצמו והחליפו מפתח שנחשף.
7. Cloudflare AI Gateway Guardrails: בדיקה של תעבורת המודל דרך שער גישה
יישום שכבר מעביר בקשות מודל דרך Cloudflare AI Gateway יכול להחיל בדיקות בשער הגישה. הבקרה מוסיפה נקודת בדיקה בנתיב שהיישום מנתב לשם.
צריך להגדיר בנפרד אילו כלים הסוכן רשאי להפעיל. בקשות שעוקפות את השער ופקודות שרצות ישירות במכשיר אינן עוברות בבדיקות האלה.
Cloudflare AI Gateway Guardrails
8. GitHub branch protection: בדיקה לפני מיזוג שינוי לענף הראשי
הגנת ענפים ב־GitHub מאפשרת לחייב בקשת מיזוג, סקירה ובדיקות שעברו בהצלחה לפני ששינוי מגיע לענף מוגן. אדם יכול לעבור על התוצאה לפני שהיא הופכת לחלק מהקוד המשותף.
הבקרה פועלת במאגר ולא עוצרת קריאת קובץ מקומי. בדקו בנפרד אילו חשבונות בעלי הרשאות מיוחדות יכולים לעקוף את הכללים.
בדיקה שכדאי לעשות לפני שמתחילים
פתחו תיקיית ניסוי עם קבצים לדוגמה. בקשו מהסוכן לעבוד בתוכה ובדקו מה קורה כשהוא מנסה לגשת לתיקייה שמחוץ לה. רק אחרי שהגבול ברור, שקלו להוסיף חומר אמיתי.
שאלות נפוצות
האם Arcnin מגינה על טלפון?
לא. ברשימת ההתקנה מופיעות גרסאות ל־Mac ול־Windows בלבד. בטלפון אפשר להשתמש בבקרות המכשיר והחשבון בנפרד.
האם זיהוי סוכן מפעיל הגנה חיה?
לא. ההגנה החיה המתועדת כיום היא ל־Claude Code. זיהוי מקומי של סוכן אחר אינו מוסיף עבורו אכיפה.
OWASP: Prompt injection · התיעוד נבדק ב־17 בנובמבר 2026.